
A segurança e a autenticação de nível empresarial introduzida ao suporte a Service Principal Names (SPN) to API para GraphQL no Microsoft Fabric estão sendo aprimoradas. Este novo recurso oferece às organizações que buscam integrar seus aplicativos com API para GraphQL no Microsoft Fabric perfeitamente com seus sistemas de gerenciamento de identidade e acesso corporativos.
Ao aproveitar os SPNs, as empresas agora podem implementar autenticação robusta de aplicativo para GraphQL sem depender de credenciais do usuário. Isso facilita processos automatizados e simplifica o gerenciamento de aplicativos complexos e arquiteturas de microsserviços. É um ajuste perfeito para o modelo de segurança de confiança zero, permitindo controles de acesso refinados e recursos de auditoria que são essenciais no cenário regulatório atual.
Do ponto de vista da segurança, os benefícios são claros. Os SPNs fornecem um método seguro para autenticar contas de serviço, reduzindo efetivamente os riscos associados a contas de usuário compartilhadas. Este recurso capacita os administradores ao aplicar o princípio do menor privilégio, atribuindo apenas as permissões necessárias a cada principal de serviço. Além disso, ele aprimora os recursos de auditoria e monitoramento, oferecendo insights valiosos sobre padrões de acesso a dados e melhorando a postura geral de segurança.
Introdução
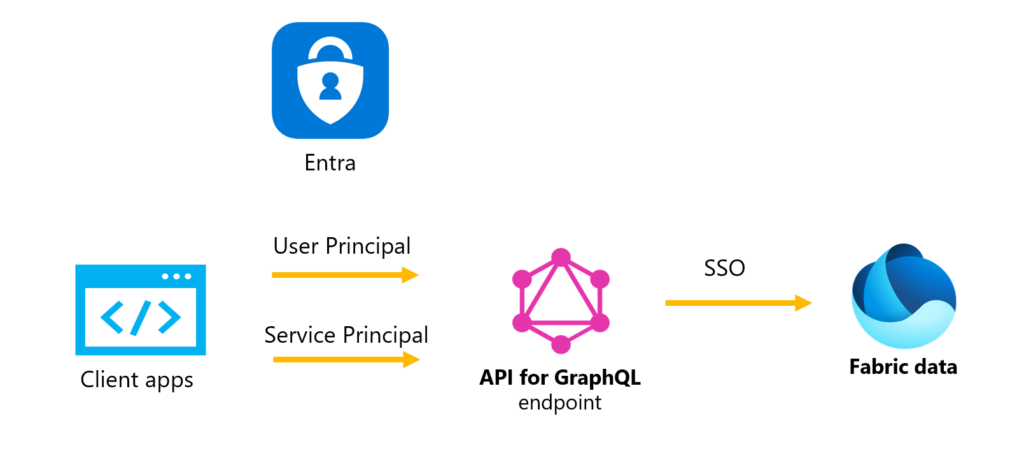
Usar SPNs com API para GraphQL é extremamente simples: habilite o uso de Service Principals no seu locatário do Fabric e crie um App Registration no Entra com um segredo do cliente. Depois disso, basta conceder ao App acesso ao seu item GraphQL no Fabric e às fontes de dados expostas pela API, e pronto.
Mais especificamente:
- Crie um novo aplicativo Microsoft Entra. No novo aplicativo, adicione um segredo do cliente em Certificados e segredos, para mais informações, consulte Registrar um aplicativo Microsoft Entra e criar uma entidade de serviço.
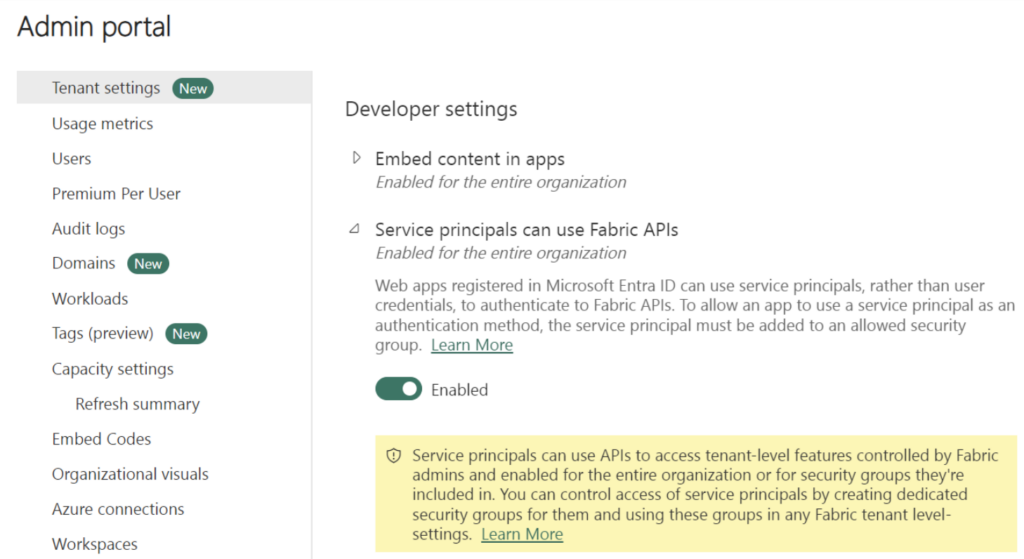
- No portal do administrador do locatário, acesse Configurações do locatário. Em Configurações do desenvolvedor, habilite Entidades de serviço podem usar APIs do Fabric. Com essa configuração habilitada, o aplicativo ficará visível no Portal do Fabric para atribuição de funções ou permissões. Você pode encontrar mais informações sobre o suporte à identidade.
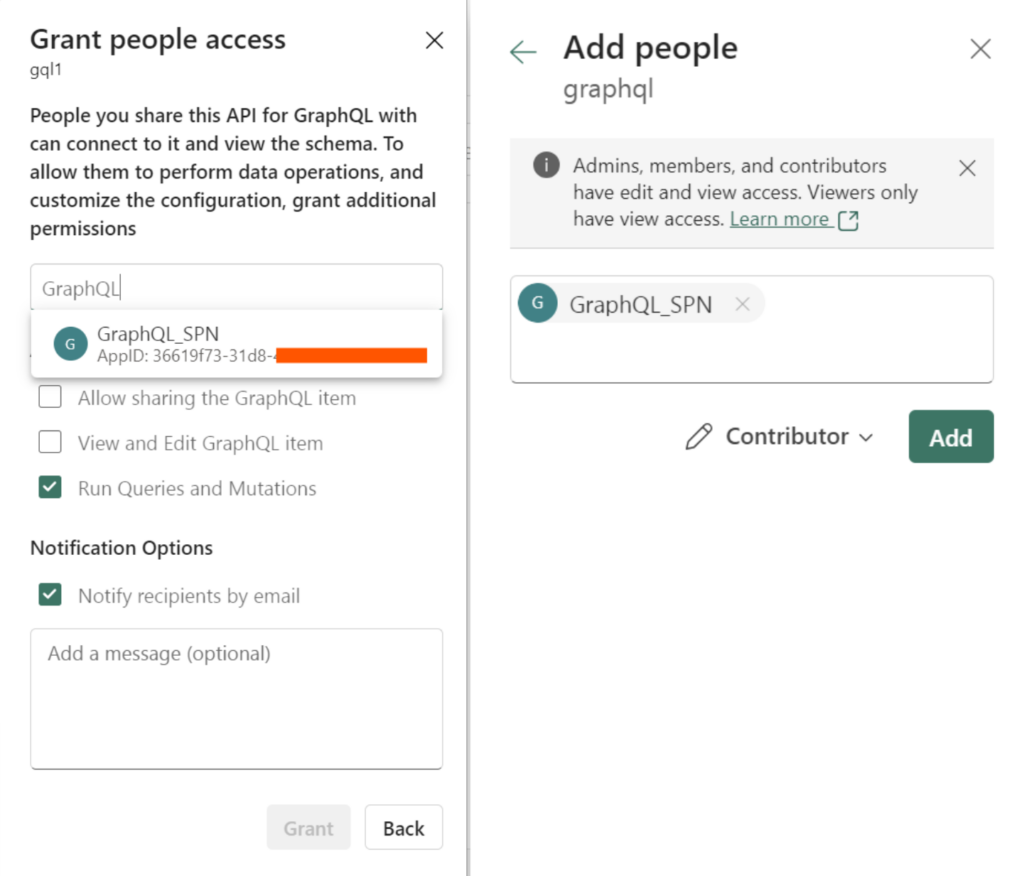
- A entidade de serviço precisará acessar a API GraphQL e a fonte de dados. No Portal do Fabric, adicione o aplicativo como um membro do espaço de trabalho com uma função de colaborador onde a API GraphQL e os itens da fonte de dados estão localizados.
Como uma Entidade de serviço requer um certificado ou um segredo do cliente, ela não é suportada pela Biblioteca de autenticação da Microsoft (MSAL) em aplicativos de página única (SPAs) como aplicativos React. Você pode aproveitar um serviço de backend devidamente protegido com lógica de autorização bem definida, dependendo de seus requisitos e casos de uso.
Depois que sua API estiver configurada para ser acessada por uma entidade de serviço, você poderá testá-la localmente usando um aplicativo Node.JS simples em sua máquina local:
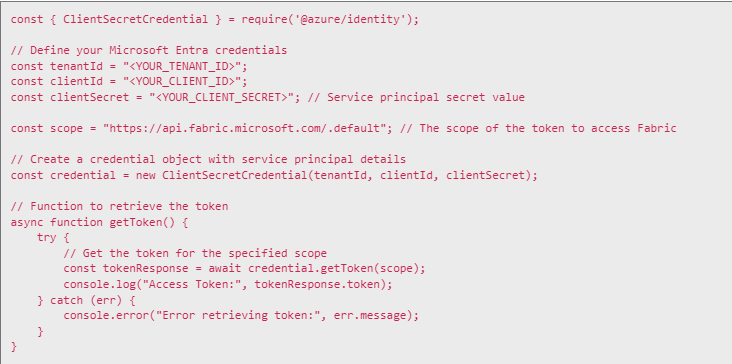
Após instalar as dependências () com o gerenciador de pacotes Node.JS de sua escolha, modificar o arquivo com as informações necessárias, salvá-lo e executá-lo (), você poderá recuperar um token de Entra@azure/identitynode <filename.js>
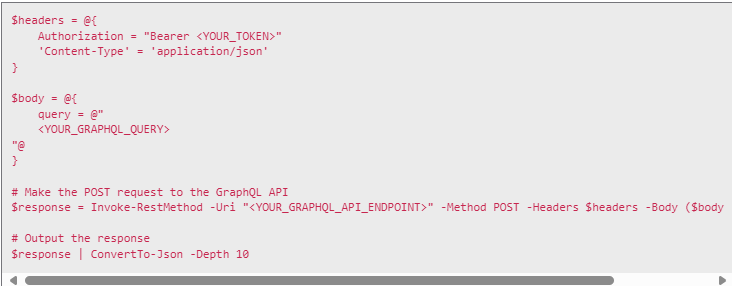
O token pode então ser usado para invocar sua API GraphQL usando o PowerShell, substituindo os detalhes apropriados pelo token que você acabou de recuperar, a consulta GraphQL que você deseja executar e o GraphQL API Endpoint:
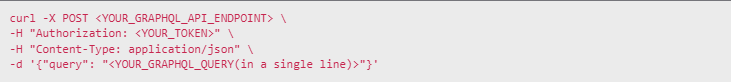
Alternativamente, você pode usar para obter o mesmo resultado: cURL
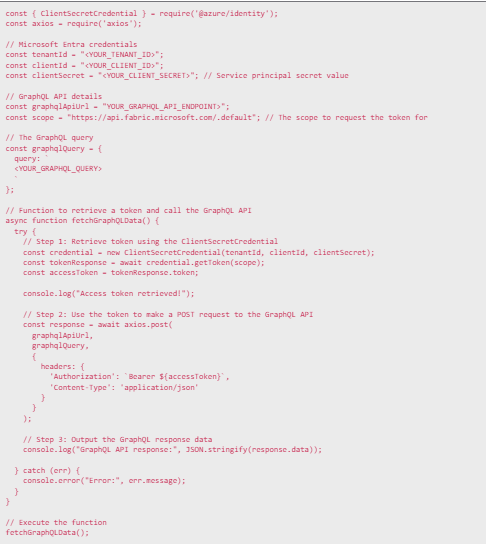
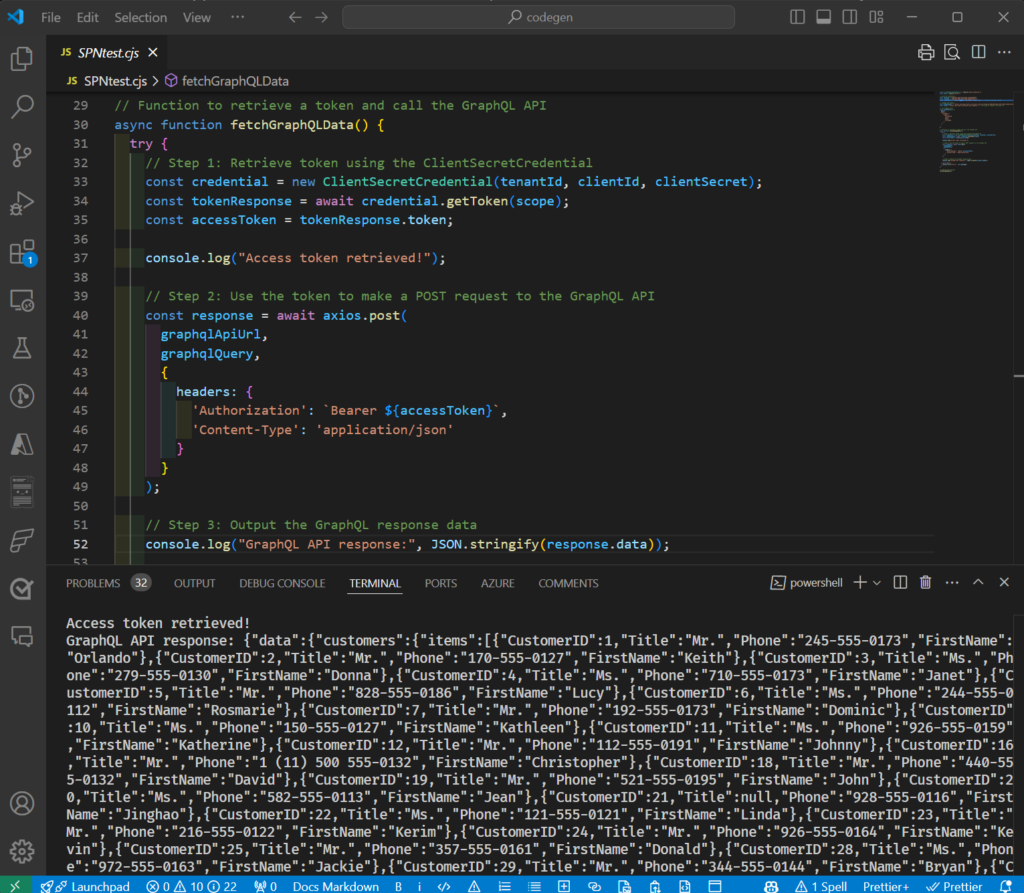
Para fins de teste local, o código Node.JS pode ser ligeiramente modificado com uma dependência adicional () para recuperar o token e invocar a API em uma única execução:axios
Concluindo, a introdução do suporte a Service Principal Names (SPNs) para a API para GraphQL no Microsoft Fabric marca um avanço significativo na segurança e autenticação de nível empresarial. Esse novo recurso permite que as empresas implementem autenticação robusta de aplicativo para GraphQL sem depender de acesso direto de credenciais de usuário a fontes de dados, facilitando processos automatizados e agilizando o gerenciamento de aplicativos complexos. Ao aproveitar os SPNs, as organizações podem aprimorar sua postura de segurança, aplicar o princípio do menor privilégio e obter insights valiosos sobre padrões de acesso a dados. Incentivamos os desenvolvedores a explorar e integrar o novo suporte a service principal em seu próximo aplicativo com base em dados do Microsoft Fabric para experimentar os benefícios em primeira mão.
Source: Blog do Microsoft Fabric.
A DataEX acelera seus dados de forma inteligente e prática
Para impulsionar a segurança e eficiência dos seus aplicativos, a DataEX oferece expertise de ponta em integração e automação com o Microsoft Fabric, garantindo soluções alinhadas às necessidades de segurança e inovação. Nossa equipe está pronta para apoiar sua empresa na implementação de estratégias avançadas que otimizam processos e protegem dados. Agende uma reunião conosco e descubra como podemos transformar seus desafios tecnológicos em vantagens competitivas.
Preencha o formulário e entre em contato com nosso time de especialistas.
Nos siga em nossas social networks e leia o blog Data Universe diariamente.
